Centraliser les identités
Utiliser Active Directory pour gérer les utilisateurs, les groupes, les postes et les politiques de sécurité.
Conception, déploiement et sécurisation d'une infrastructure d'entreprise hybride Windows/Linux, segmentée autour d'OPNsense et administrée de manière centralisée.
Bangoua-IT est un laboratoire reproduisant une infrastructure d'entreprise afin de mettre en œuvre, tester et documenter des solutions d'administration systèmes, réseaux et sécurité dans des conditions proches d'un environnement professionnel.
L'objectif n'est pas d'installer séparément une collection de technologies, mais de construire une infrastructure cohérente dans laquelle les différents services interagissent : identité, réseau, fichiers, gestion de parc, mises à jour, sécurité et administration.
L'infrastructure est divisée en plusieurs zones afin de séparer les postes utilisateurs, les serveurs, l'administration et les services exposés.
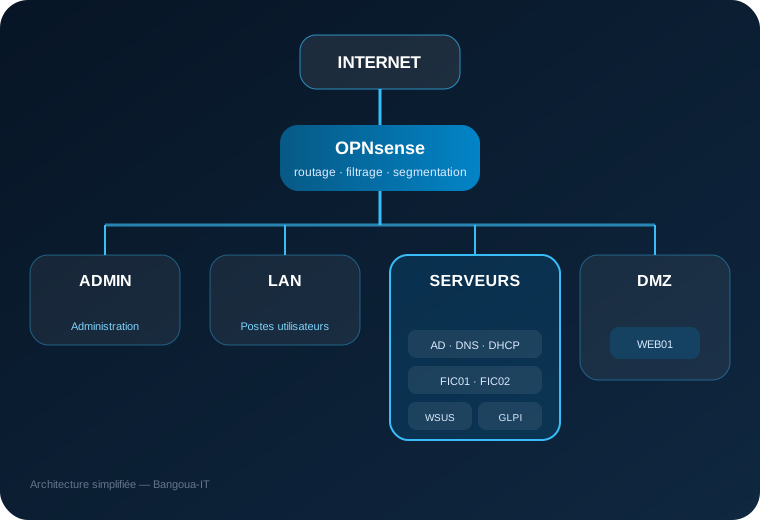
Administration et accès privilégiés.
Postes utilisateurs Windows et Linux.
Services internes et infrastructure.
Services devant être isolés du réseau interne.
Utiliser Active Directory pour gérer les utilisateurs, les groupes, les postes et les politiques de sécurité.
Séparer les flux selon les usages et contrôler les communications entre les différents sous-réseaux.
Inventorier les équipements et centraliser la gestion du parc avec GLPI.
Mettre en œuvre HTTPS, PKI, LDAPS, règles réseau et principe du moindre privilège.
Centraliser les mises à jour Windows avec WSUS et assurer la sauvegarde et la restauration des services.
Faire fonctionner les postes Linux avec les services d'identité et les ressources de l'infrastructure.
Active Directory · DNS · DHCP · GPO · LDAPS
FIC01 · FIC02 · DFS · ACL · partages réseau
GLPI · LDAP · inventaire Windows et Linux
WSUS · mises à jour centralisées · sauvegarde
OPNsense · segmentation · filtrage inter-réseaux
SSSD · Kerberos · CIFS · automatisation
La sécurité repose sur plusieurs couches complémentaires plutôt que sur un seul mécanisme.
L'infrastructure a été construite progressivement et chaque service a fait l'objet de tests fonctionnels avant son intégration à l'architecture globale.
Domaine Active Directory opérationnel, gestion centralisée des utilisateurs, groupes, postes et stratégies de groupe.
Séparation des réseaux ADMIN, LAN, SERVEURS et DMZ avec contrôle des communications inter-réseaux par OPNsense.
GLPI et GLPI Agent permettent l'inventaire des postes Windows et Linux et leur intégration dans la gestion centralisée du parc.
Les postes et serveurs Windows peuvent recevoir leurs mises à jour depuis le serveur WSUS interne selon les politiques définies.
Mise en œuvre d'une PKI interne, de HTTPS et de LDAPS afin de sécuriser les communications entre plusieurs services de l'infrastructure.
Les procédures de sauvegarde ont été testées jusqu'à la restauration afin de vérifier la capacité de reprise des données et services.
Les configurations retenues ne reposent donc pas uniquement sur une installation théorique : elles sont testées dans le laboratoire avant d'être documentées.
La réalisation de cette infrastructure mobilise des compétences transversales d'administration systèmes, réseaux et sécurité, depuis la conception jusqu'à la validation et la documentation.